Domain echk.de kaufen?
Wir ziehen mit dem Projekt
echk.de um.
Sind Sie am Kauf der Domain
echk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain echk.de kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **

Ähnliche Suchbegriffe für TPM
Top-Angebote
Produkte zum Begriff TPM:
-
Technologie des FlugzeugesTechnologie des Flugzeuges , Über zeitgemäßen Flugzeugbau und -service ist in der einschlägigen Literatur wenig zu finden. Insbesondere nach modernen Wartungs- und Reparaturmethoden sucht man meist vergeblich. Gleichwohl machen neue Methoden in der Entwicklung und Konstruktion von Flugzeugen, neue Fertigungstechnologien, die Entwicklung neuer metallischer und nichtmetallischer Werkstoffe, neue Sicherheitsphilosophien und veränderte Wartungskonzeptionen die Behandlung dieser Themen dringend erforderlich. Mit der Überarbeitung der Neuauflage des Fachbuchs "Technologie des Flugzeugs" wurde das auf diesem Sektor führende Standardwerk auf den neuesten Stand gebracht und um den Themenkomplex "Warnsysteme" erweitert. Die Bedeutung von Warnsystemen entwickelt sich exponentiell, weil mit steigendem Fluggastaufkommen das Risiko für Flugunfälle direkt einhergeht. Um diese weitestgehend zu vermeiden, werden verschiedene Meldesysteme eingesetzt. Das Buch informiert darüber, vor welchen Gefahren die einzelnen Systeme warnen und wie sie funktionieren. Weiterhin werden die technologischen Grundlagen des Flugzeugbaus behandelt, die in Fertigungs- und Zulieferfirmen benötigt werden. Unter Berücksichtigung moderner industrieller Fertigungs-, Reparatur und Wartungsmethoden wird zeitgemäßes Wissen im Flugzeugbau vermittelt. Es ergänzt die besonderen Lernziele, die im Bereich der flugzeugtechnischen Ausbildungsberufe Fluggerätmechaniker/in mit den Fachrichtungen Fertigungstechnik, Instandhaltungstechnik und Triebwerkstechnik und Elektroniker/in für luftfahrttechnische Systeme benötigt werden. Zur innerbetrieblichen Aus- und Weiterbildung dienen weiterhin die Themen: ¿ Einführung in die Flugzeugtechnik ¿ Werkstoffe, Korrosion und Oberflächenschutz ¿ Umformen, Fügen und Spanen mit Werkzeugmaschinen ¿ Konstruktiver Aufbau eines Flugzeugs ¿ Aerodynamik und Flugmechanik ¿ Triebwerke, Hydraulik-, Druck- und Klimaanlagen ¿ Helikopter ¿ Flugzeuginstrumente ¿ Warnsysteme ¿ Elektrische Energieversorgung Das Standardwerk richtet sich an Ausbilder und Auszubildende in den vorgenannten Berufen Fluggerätemechaniker/in und Elektroniker/in für luftfahrttechnische Systeme, aber auch an Teilnehmer betrieblicher und überbetrieblicher Weiterbildungsmaßnahmen bei Herstellern und Zulieferern. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 7. Auflage, Erscheinungsjahr: 201811, Produktform: Leinen, Redaktion: Engmann, Klaus, Edition: REV, Auflage: 19007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 898, Abbildungen: zahlreiche Abbildungen, Keyword: Fluggerätebauer/in; Fluggerätemechaniker/in; Flugtriebwerkmechaniker/in; Flugzeugbau; Luftfahrttechnische Systeme; Aerodynamik und Flugmechanik; Flugzeugtechnik; Fügen; Helikopter; Hydraulikanlagen; Korrision und Oberflächenschutz; Triebwerke; Umformen; Werkstoffe im Flugzeugbau, Fachschema: Luftfahrt - Luftverkehr~Berufsbildung~Bildung / Berufsbildung~Fliegen~Luftfahrt / Fliegen, Fachkategorie: Arbeitsgebiet Luftfahrt/Flugzeugführung, Bildungszweck: für die Berufsbildung~für die Hochschule, Warengruppe: HC/Luftfahrt-/Raumfahrttechnik, Fachkategorie: Berufsausbildung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vogel Business Media, Verlag: Vogel Business Media, Verlag: Vogel Communications Group GmbH & Co. KG, Länge: 266, Breite: 195, Höhe: 45, Gewicht: 2346, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783834333049 9783834331595 9783834330741 9783834330611, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 4988269,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
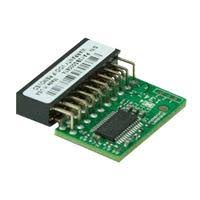
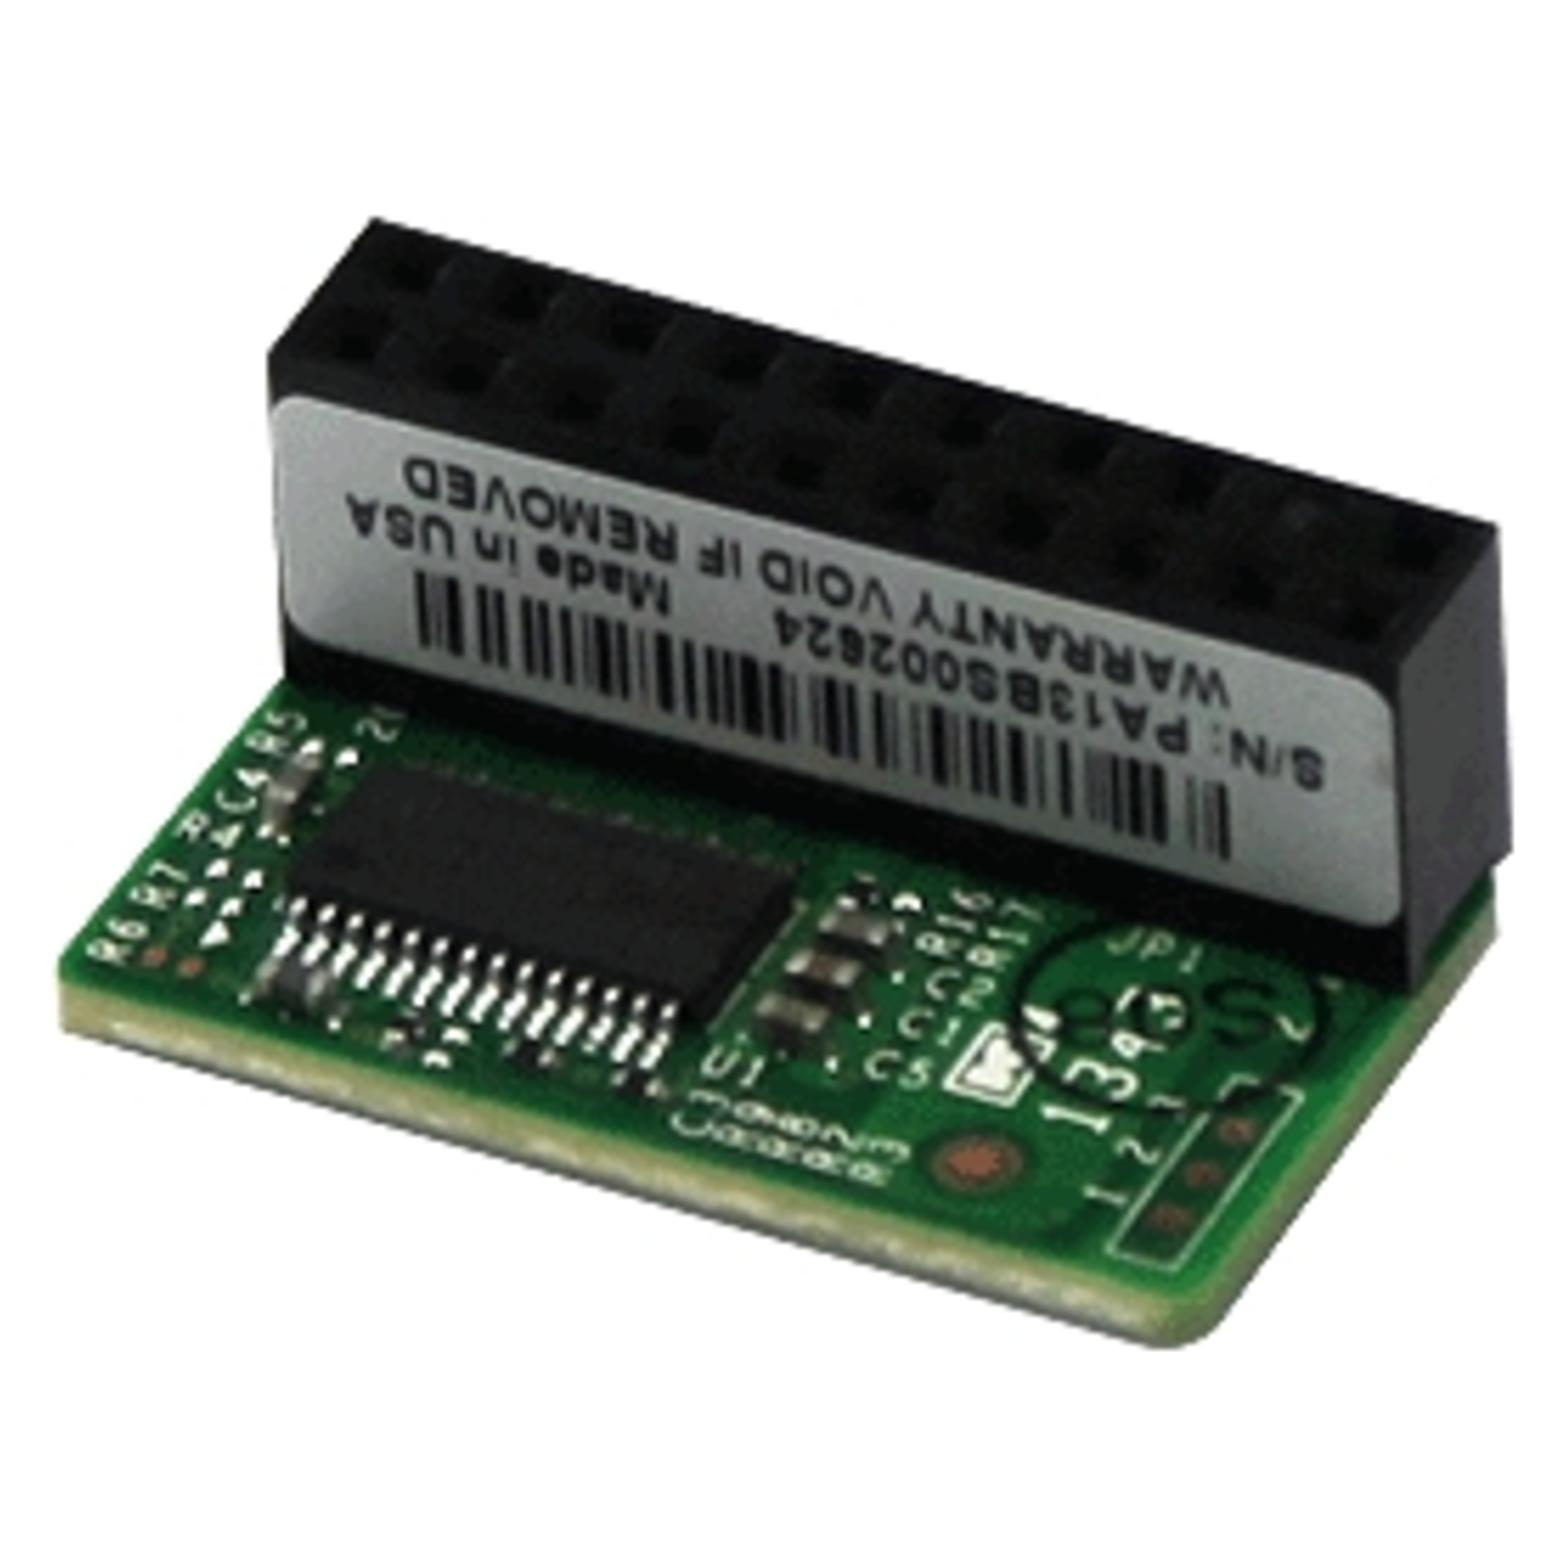
Supermicro Tpm Module Tcg 2.0 Any Tpm MB, Server Zubehör, Schwarz, GrünDas Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um Vertrauensniveaus festzulegen, indem Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung gesammelt werden. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen das Auslesen oder die Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Fernzugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation mit verbesserter Sicherheit durchzuführen. Wichtige Merkmale sind: - TCG 2.0 konformes Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie für Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Echter Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsschutz - Schutz gegen Wörterbuchangriffe - Allgemeine Ein-/Ausgabe - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.44,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum funktioniert der Computer nicht mehr, nachdem TPM aktiviert wurde?
Es gibt mehrere mögliche Gründe, warum der Computer nach der Aktivierung von TPM nicht mehr funktioniert. Einer davon könnte sein, dass das TPM-Modul nicht ordnungsgemäß installiert oder konfiguriert wurde. Ein weiterer Grund könnte sein, dass die Aktivierung von TPM zu Konflikten mit anderen Hardwarekomponenten oder Treibern geführt hat. Es ist auch möglich, dass die Aktivierung von TPM zu einer fehlerhaften Firmware oder BIOS-Version geführt hat, die den Computer beeinträchtigt. Es ist ratsam, die genaue Fehlermeldung oder Symptome zu überprüfen und gegebenenfalls technischen Support oder einen IT-Spezialisten hinzuzuziehen, um das Problem zu diagnostizieren und zu beheben. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff TPM:
-
Supermicro AOM-TPM-9670V-S TPM Server security module Zubehör Mainboards (AOM-TPM-9670V-S-O)Produktbeschreibung: Supermicro Add-on Module AOM-TPM-9670V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 2,613 cm x 1,464 cm x 0,993 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE), AMD Secure Virtual Machine Architecture support, Random Number Generator (RNG), Entwickelt für: UP Storage SuperServer 540P-E1CTR36L1275,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Technologie des FlugzeugesTechnologie des Flugzeuges , Über zeitgemäßen Flugzeugbau und -service ist in der einschlägigen Literatur wenig zu finden. Insbesondere nach modernen Wartungs- und Reparaturmethoden sucht man meist vergeblich. Gleichwohl machen neue Methoden in der Entwicklung und Konstruktion von Flugzeugen, neue Fertigungstechnologien, die Entwicklung neuer metallischer und nichtmetallischer Werkstoffe, neue Sicherheitsphilosophien und veränderte Wartungskonzeptionen die Behandlung dieser Themen dringend erforderlich. Mit der Überarbeitung der Neuauflage des Fachbuchs "Technologie des Flugzeugs" wurde das auf diesem Sektor führende Standardwerk auf den neuesten Stand gebracht und um den Themenkomplex "Warnsysteme" erweitert. Die Bedeutung von Warnsystemen entwickelt sich exponentiell, weil mit steigendem Fluggastaufkommen das Risiko für Flugunfälle direkt einhergeht. Um diese weitestgehend zu vermeiden, werden verschiedene Meldesysteme eingesetzt. Das Buch informiert darüber, vor welchen Gefahren die einzelnen Systeme warnen und wie sie funktionieren. Weiterhin werden die technologischen Grundlagen des Flugzeugbaus behandelt, die in Fertigungs- und Zulieferfirmen benötigt werden. Unter Berücksichtigung moderner industrieller Fertigungs-, Reparatur und Wartungsmethoden wird zeitgemäßes Wissen im Flugzeugbau vermittelt. Es ergänzt die besonderen Lernziele, die im Bereich der flugzeugtechnischen Ausbildungsberufe Fluggerätmechaniker/in mit den Fachrichtungen Fertigungstechnik, Instandhaltungstechnik und Triebwerkstechnik und Elektroniker/in für luftfahrttechnische Systeme benötigt werden. Zur innerbetrieblichen Aus- und Weiterbildung dienen weiterhin die Themen: ¿ Einführung in die Flugzeugtechnik ¿ Werkstoffe, Korrosion und Oberflächenschutz ¿ Umformen, Fügen und Spanen mit Werkzeugmaschinen ¿ Konstruktiver Aufbau eines Flugzeugs ¿ Aerodynamik und Flugmechanik ¿ Triebwerke, Hydraulik-, Druck- und Klimaanlagen ¿ Helikopter ¿ Flugzeuginstrumente ¿ Warnsysteme ¿ Elektrische Energieversorgung Das Standardwerk richtet sich an Ausbilder und Auszubildende in den vorgenannten Berufen Fluggerätemechaniker/in und Elektroniker/in für luftfahrttechnische Systeme, aber auch an Teilnehmer betrieblicher und überbetrieblicher Weiterbildungsmaßnahmen bei Herstellern und Zulieferern. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 7. Auflage, Erscheinungsjahr: 201811, Produktform: Leinen, Redaktion: Engmann, Klaus, Edition: REV, Auflage: 19007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 898, Abbildungen: zahlreiche Abbildungen, Keyword: Fluggerätebauer/in; Fluggerätemechaniker/in; Flugtriebwerkmechaniker/in; Flugzeugbau; Luftfahrttechnische Systeme; Aerodynamik und Flugmechanik; Flugzeugtechnik; Fügen; Helikopter; Hydraulikanlagen; Korrision und Oberflächenschutz; Triebwerke; Umformen; Werkstoffe im Flugzeugbau, Fachschema: Luftfahrt - Luftverkehr~Berufsbildung~Bildung / Berufsbildung~Fliegen~Luftfahrt / Fliegen, Fachkategorie: Arbeitsgebiet Luftfahrt/Flugzeugführung, Bildungszweck: für die Berufsbildung~für die Hochschule, Warengruppe: HC/Luftfahrt-/Raumfahrttechnik, Fachkategorie: Berufsausbildung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vogel Business Media, Verlag: Vogel Business Media, Verlag: Vogel Communications Group GmbH & Co. KG, Länge: 266, Breite: 195, Höhe: 45, Gewicht: 2346, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783834333049 9783834331595 9783834330741 9783834330611, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 4988269,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum funktioniert der Computer nicht mehr, nachdem TPM aktiviert wurde?
Es gibt mehrere mögliche Gründe, warum der Computer nach der Aktivierung von TPM nicht mehr funktioniert. Einer davon könnte sein, dass das TPM-Modul nicht ordnungsgemäß installiert oder konfiguriert wurde. Ein weiterer Grund könnte sein, dass die Aktivierung von TPM zu Konflikten mit anderen Hardwarekomponenten oder Treibern geführt hat. Es ist auch möglich, dass die Aktivierung von TPM zu einer fehlerhaften Firmware oder BIOS-Version geführt hat, die den Computer beeinträchtigt. Es ist ratsam, die genaue Fehlermeldung oder Symptome zu überprüfen und gegebenenfalls technischen Support oder einen IT-Spezialisten hinzuzuziehen, um das Problem zu diagnostizieren und zu beheben. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Ähnliche Suchbegriffe für TPM
-
Supermicro Tpm Module Tcg 2.0 Any Tpm MB, Server Zubehör, Schwarz, GrünDas Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um Vertrauensniveaus festzulegen, indem Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung gesammelt werden. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen das Auslesen oder die Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Fernzugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation mit verbesserter Sicherheit durchzuführen. Wichtige Merkmale sind: - TCG 2.0 konformes Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie für Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Echter Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsschutz - Schutz gegen Wörterbuchangriffe - Allgemeine Ein-/Ausgabe - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.44,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Supermicro AOM-TPM-9665H, Server ZubehörDer Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. Das TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um ein Vertrauensniveau zu etablieren, indem es Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung sammelt. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen unbefugten Zugriff oder Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Remote-Zugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation sicher durchzuführen. Hauptmerkmale sind: - TCG 2.0 konformer Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Wahrer Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsüberwachung - Schutz gegen Wörterbuchangriffe - Allgemeine Eingangs-/Ausgangsschnittstelle - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.53,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.